

Dos detenidos y seis heridos en la jornada de huelga en Zamora y "total normalidad" en la empresas
Así funcionaba la red que ha estafado más de un millón de euros a clientes de bancos con envíos SMS
Detenidas 43 personas en España que habrían estafado a más de 130 víctimas, sobre todo mayores de 65 años, simulando ser de sus entidades bancarias
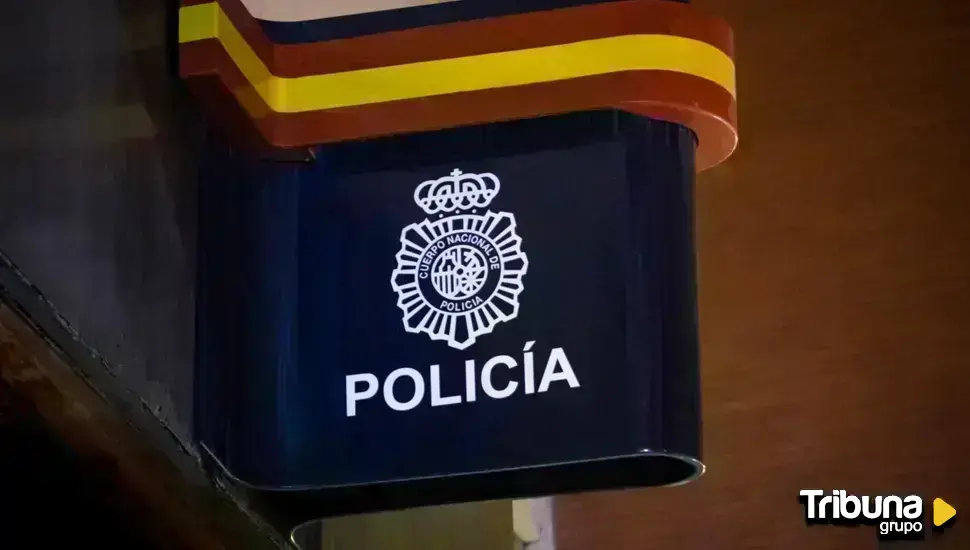
Comisaría de Policía Nacional.
Lectura estimada: 4 min.
La Policía Nacional han detenido a 43 personas en España que, presuntamente, habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales y, además, hay otras 13 personas a las que se ha tomado declaraciones como investigadas, de un total de 95 imputados.
La investigación se inició hace un año cuando se tuvo conocimiento de la existencia de una aplicación de mensajería privada donde, a través de diferentes canales, grupos criminales se organizaban para realizar estafas con identidades ficticias, cada uno desempeñando un rol concreto, permaneciendo en el anonimato para dificultar ser identificados. La persona que creaba el grupo solía ser el que iba a liderar la campaña de fraude e iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían.
El 'modus operandi' comenzaba con el envío masivo de SMS a clientes de entidades bancarias, simulando ser el departamento de seguridad o prevención de su banco, tras un previo estudio del perfil de las víctimas que, por lo general, eran personas mayores de 65 años. En estos alertaban de una supuesta transacción fraudulenta que se estaba cometiendo en su cuenta bancaria, indicando un teléfono o página web al que debían contactar para solventar la incidencia.
El mensaje aparentemente parecía ser remitido por los bancos mediante la sustitución de los datos de cabecera del remitente. De esta forma accedían al hilo de los emitidos anteriormente por la entidad bancaria en cuestión, lo que provocaba que la víctima no dudara de la legitimidad de la información recibida.
Una técnica novedosa para estafar: relay attack
Los métodos más habituales que utilizaban era transferir el dinero a otras posiciones, bien directamente o a través de ingresos en cajeros, haciéndoles creer que son operaciones necesarias para asegurar sus fondos.
Entre las técnicas más novedosas empleadas por el grupo investigado se encuentra el relay attack. El ataque de relay NFC funciona aprovechando la tecnología NFC para interceptar y reenviar la comunicación entre una tarjeta bancaria y un lector de pago. Este ataque sigue un proceso muy definido, contactan por teléfono haciéndose pasar por el banco o un servicio oficial y le convencen a la víctima para instalar una aplicación falsa, a veces piden eliminar la aplicación real, la cual compromete el móvil y lo convierte en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude.
En algunas ocasiones, solicitaban las claves de acceso o que compartieran pantalla del terminal, de forma que así accedían al control de la aplicación y sus productos. Estas cuentas bancarias a las que transferían el dinero se abrían a nombre de mulas, jóvenes que captaban a través de redes sociales y personas sin hogar, estando en todo momento controladas por los autores o al menos por un captador de mulas para supervisar que el dinero termina en manos de los estafadores. Incluso llegaban a conocer los límites de las cuentas bancarias de las víctimas para hacer el traspaso en una o varias transferencias, estafando en ocasiones más 45.000 euros a una sola víctima, consiguiendo esclarecer 134 hechos con un total defraudado de más de 1.140.000 euros.
Cuando la víctima se percataba de que estaban siendo estafados, los presuntos autores les llegaban a intimidar y amenazar con mensajes que contenían datos personales de cada víctima y sus domicilios, consiguiendo atemorizarles y en muchas ocasiones consiguiendo que no denunciaran.
El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, desde el conseguidor de bases de datos al 'spoofer' -la persona que se hacía pasar por un empleado del banco para realizar las llamadas directamente a las víctimas-, los muleros o los 'exchange', los encargados de realizar los cambios de dinero por criptomonedas.
Las campañas de ataques estaban perfectamente coordinadas y podían durar unas horas, un día o meses, cerrándose dicho chat una vez habían realizado varias estafas o consideran agotada la posibilidad de lucro con los datos que manejan de las víctimas. La persona que dirigía la actividad solía ser un spoofer que hablaba directamente con las víctimas, el cual se proveía de las personas que cubrían sus necesidades técnicas en la configuración de equipos y cuentas, o participaban en desviar y camuflar el dinero estafado.
La operación se realizó en tres fases, terminando la última explotación el pasado mes de octubre donde se realizaron tres registros __ENDASH__ dos en Madrid y uno en Cádiz - consiguiendo la detención de 43 personas, 13 investigados no detenidos, y un total de 95 imputados, por los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales.
Últimas noticias de esta sección
Lo más visto
Dados de alta dos policías agredidos en los piquetes de la huelga en Zamora y en libertad los dos detenidos
Nuevas tecnologías sanitarias desembarcan en farmacias rurales de Zamora a través de un proyecto piloto
Los servicios mínimos en el Ayuntamiento de Zamora con motivo de la huelga del 11 de noviembre
Un mastín suelto en la calle muerde e hiere en Zamora a un policía municipal
Últimas noticias
Así funcionaba la red que ha estafado más de un millón de euros a clientes de bancos con envíos SMS
Marlaska ordena investigar la actuación policial durante la huelga general
El 29N, sextos comicios para dos de los candidatos y pocas caras nuevas liderando candidaturas
Estrenos de cine: de la película española 'El niño', a Johnny Depp como el señor Scrooge y 'Wild Horse Nine'
Archivada la querella contra el presidente de la Diputación de Zamora por los terrenos de Barcial del Barco
Descarga la app de Grupo Tribuna
y estarás más cerca de toda nuestra actualidad.
X
Descarga la app de Grupo Tribuna
y estarás más cerca de toda nuestra actualidad.